

Contacts Adapter
Mit dem Contacts Adapter haben Sie die Möglichkeit, das Active Directory nach Benutzer- und Kontaktobjekten zu durchsuchen und die gefundenen Daten automatisch als Kontakte in ACMP importieren zu lassen. Die Kontakte stehen danach zentral für die Verwendung im ACMP System zur Verfügung und können z. B. im Helpdesk oder zur Asset-Zuordnung genutzt werden.
Funktionsweise
Die Zuordnung und Verarbeitung der gefundenen Objekte erfolgt durch das Zusammenspiel mehrerer Komponenten, die unterschiedliche Aufgaben ausführen. Diese Komponenten werden alle automatisch bei der Produkt-Installation des Contacts Adapters mit installiert:
| Komponente | Funktion |
|---|---|
AdsConnector- Microservice Vorlage + Instanz | Der AdsConnector ist ein Microservice-Paket. Auf Basis des Microservice-Pakets werden eine Microservice-Vorlage und Microservice-Instanz erstellt. Mit dieser Microservice-Instanz wird eine Verbindung zur Domäne und dem Active Directory hergestellt. Gefundene AD-Objekte werden für die Weiterverarbeitung an den AdsConnector-Workflow geschickt. |
Workflow-Engine | Die Workflow-Engine wird benötigt, um die Workflow-Instanzen auszuführen, die zum Contacts Adapter gehören. |
AdsConnector-Workflow Vorlage + Instanz | Der AdsConnector-Workflow dient dazu, die von der Microservice-Instanz gesendeten AD-Objekte zu verarbeiten und die Daten zu transformieren. Als Output liegen schließlich Datenobjekte vor, die in ACMP importiert und den Kontakt-Elementen zugeordnet werden können. |
Im Arbeitsbereich Produkte können Sie sich alle Komponenten anzeigen lassen, aus denen sich das Produkt zusammensetzt. Wählen Sie dafür den Contacts Adapter aus und klicken Sie im rechten Fenster auf den Button Zusammenfassung anzeigen. Nun werden Ihnen alle Komponenten eingeblendet, die in der Produkt-Installation enthalten sind. Zusätzlich werden Ihnen Informationen dazu angezeigt, ob alle Vorbereitungen für die Installation erfolgreich waren.
Installation
Wählen Sie im Tab Übersicht das Produkt ACMP Contacts Adapter aus. Klicken Sie anschließend in der Ribbonleiste auf den Button Installieren, um die Installation der aktuellen Version des Contacts Adapters zu starten. Nun öffnet sich der Installations-Wizard.
 Note:
Klicken Sie auf den Button Weiter, um die Installation fortzusetzen.
Konfiguration des Microservices
Im zweiten Schritt müssen Sie die Konfiguration des Microservices AdsConnector vornehmen. Wählen Sie dafür zu Beginn einen Namen für die Microservice-Vorlage oder übernehmen Sie den Standard-Vorlagennamen.
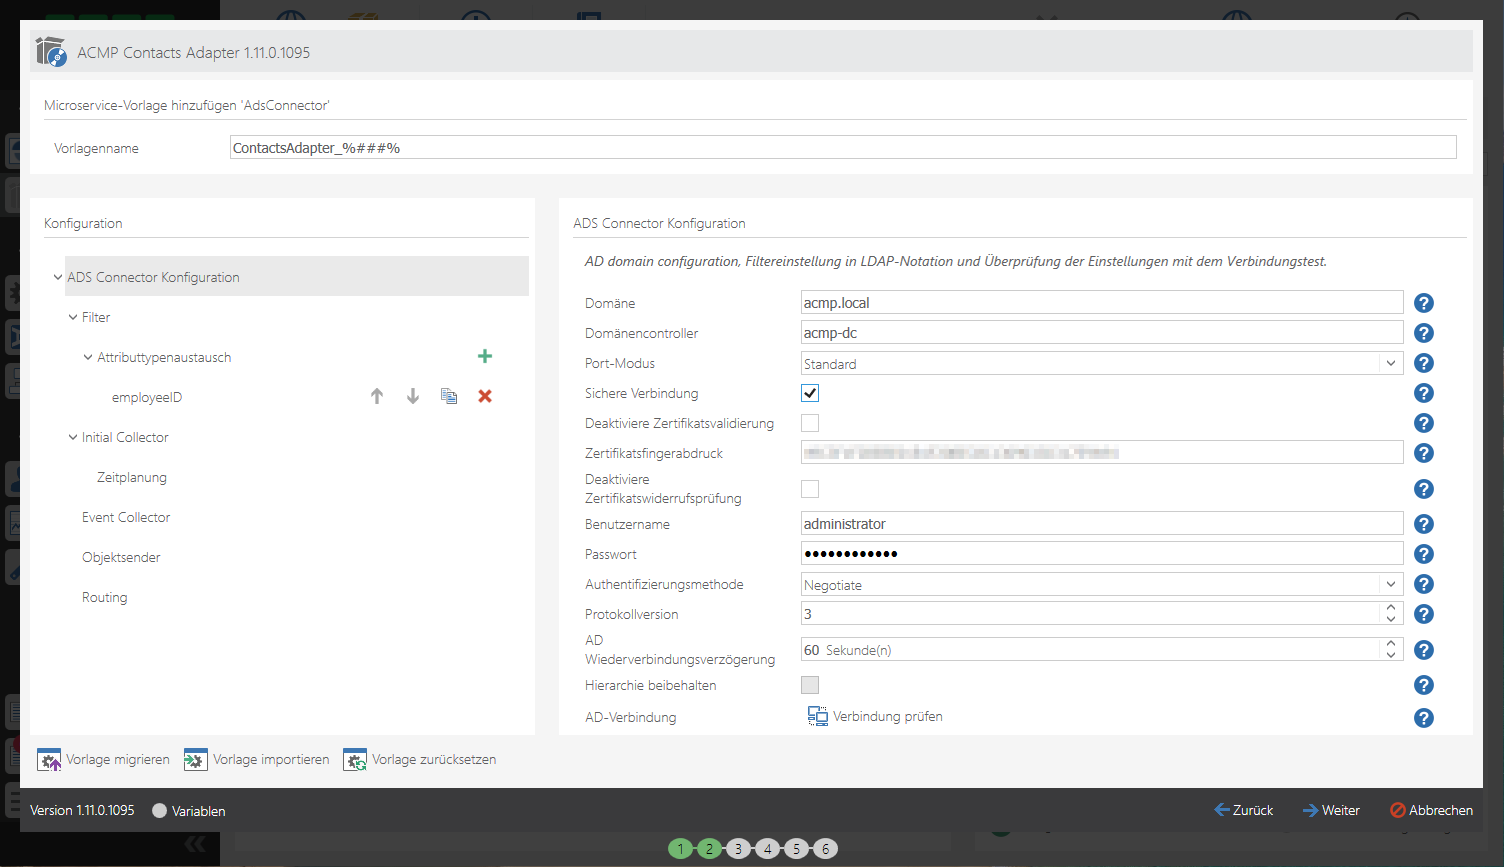
Konfigurationsabschnitte des Contacts Adapters
Die Konfiguration des AdsConnectors unterteilt sich in mehrere Abschnitte:
| Abschnitt | Funktion |
|---|---|
ADSConnector Konfiguration | In der primären Konfigurationsebene des ADS Connectors werden die Domain- und Verbindungseinstellungen für das Active Directory festgelegt. |
Filter | Mit dem Filter können Sie festlegen, welche LDAP-Anfrage von dem Initial Collector und dem Event Collector verwendet werden. |
Initial Collector | Im Initial Collector werden die Einstellungen für den Abruf der AD-Objekte festgelegt. Die Ausführung erfolgt initial nach dem Start der Microservice-Instanz AdsConnector und ggf. erneut nach dem festgelegten Intervall. |
Event Collector | Der Event Collector wird bei Änderungen (AD-Events) an Benutzern/Kontakten ausgeführt, um die geänderten Objekte abzurufen und zu aktualisieren. |
Objektsender | In der Objektsender-Konfiguration wird festgelegt, wie viele Kontakte per Message an ACMP gesendet werden sollen und wie lange auf neue Kontaktdaten gewartet werden soll, bevor eine neue Message geschickt wird. |
Routing | In den Routing-Einstellungen wird festgelegt, an welchen Virtual Router und Routing-Schlüssel die erfassten AD-Objekte geschickt werden. |
Detaillierte Informationen zur Konfiguration der einzelnen Komponenten finden Sie in den folgenden Abschnitten.
ADSConnector Konfiguration
In der primären Konfigurationsebene des AdsConnectors müssen Sie folgende Einstellungen konfigurieren:
| Element | Beispielwert | Erklärung |
|---|---|---|
Domäne | acmp.local | Active Directory-Serverdomäne, von der die Daten abgeholt werden sollen. |
Domänencontroller | acmp-dc | Name des Domänencontrollers für die AD-Domäne. |
Port-Modus | Standard/Benutzerdefiniert | Möglichkeit zur Auswahl eines eigenen Ports. Als Standard-Port wird der Port 389 verwendet. |
Benutzerdefinierter Port | 123 | Individueller Port, der jede andere Portkonfiguration überschreibt. |
Sichere Verbindung | Aktiviert/Deaktiviert | Aktivierung der sicheren LDAPS-Verbindung über den Port 636. Wird bei Verwendung eines benutzerdefinierten Ports überschrieben. |
Deaktiviere Zertifikatsvalidierung | Aktiviert/Deaktiviert
| Durch Deaktivierung der Zertifikatsvalidierung wird jedes beliebige (auch selbst-signierte oder abgelaufene) Zertifikat des Zielservers akzeptiert. Dies ist ggf. für eine unkomplizierte Einrichtung in Test- oder isolierten Umgebungen hilfreich. |
Zertifikatsfingerabdruck | 49C3F1F2************************317E9A94 | Eindeutige Prüfsumme des Zertifikatsinhalts zur Identifizierung (SHA-1). Ohne Angabe eines Werts validiert Windows das Zertifikat nach üblichen Trust-Store-Regeln. |
Deaktivierte Zertifikatswiderrufsprüfung | Aktiviert/Deaktiviert | Durch Deaktivierung der Zertifikatswiderrufsprüfung wird bei der Validierung des Zertifikats nicht geprüft, ob das Zertifikat vorzeitig widerrufen wurde. |
Benutzername | administrator | Name des Benutzers, der für die Verbindung genutzt werden soll. |
Passwort | ******** | Passwort des Benutzers, der für die Verbindung genutzt werden soll. |
Authentifizierungsmethode | Kerberos | Methode, die zur Authentifizierung gegenüber des AD genutzt werden soll. Die gewählte Methode muss dabei ebenfalls im AD aktiviert sein. |
Protokollversion | 3 | LDAP-Version, die genutzt werden soll. |
AD Wiederverbindungsverzögerung | 60 Sekunden | Wartezeit zwischen dem erneuten Verbindungsaufbau, falls ein Verbindungsfehler zum AD-Server auftritt. |
Hierarchie beibehalten | Deaktiviert | Diese Einstellung ist deaktiviert, da diese nur im Container Adapter benötigt wird. |
AD-Verbindung | - | Mit diesem Button können Sie die Verbindung und den LDAP-Filter testen. Es wird Ihnen ein Informationsfenster mit dem Ergebnis angezeigt. |
 Achtung:
Filter
Mit dem Filter können Sie festlegen, welche LDAP-Anfrage von dem Initial Collector und dem Event Collector verwendet werden.
| Element | Beispielwert | Erklärung |
|---|---|---|
Filter | (&(objectClass=organizationalPerson)(!(objectClass=computer))) | Der hier angegebene Beispielwert ist der standardmäßig vorbelegte LDAP-Filter. Dieser liefert Benutzer und Kontakte ab dem Domain-Root. Sofern Sie hier weitere Einschränkungen benötigen, können Sie in diesem Feld den LDAP-Filter anpassen. |
Attributs Whitelist verwenden | Aktiviert/Deaktiviert | Über diese Checkbox wird festgelegt, ob nur Attribute gesendet werden, die in der Attribut-Whitelist festgelegt sind. |
Attribut-Whitelist | - | Liste der Attribute, die gesendet werden, wenn die vorherige Checkbox aktiviert ist. |
Attributtypenaustausch
Die untergeordnete Option Attributtypenaustausch können Sie verwenden, wenn Sie die Syntax oder den Typ von bestimmten Attributen austauschen möchten. Mit diesen Einstellungen werden die bisherigen Einstellungen im Event Collector überschrieben.
Beispiel: Standardmäßig würde der Filter im EventCollector die employeeID als String-Wert auffassen, da dieser auch als String definiert ist.
Wenn Sie im Filter jedoch einen Integer-Vergleich mit diesem Attribut durchführen wollen, sollten Sie den Attributtypen entsprechend auf Integer stellen.
Filter-Beispiele
Hier finden Sie mehrere Filter-Beispiele für verschiedene Use Cases zum Contacts Adapter:
| Use Case | Filter-Einstellung |
|---|---|
Alle aktiven Benutzer, keine Kontakte. | (&(!(userAccountControl:1.2.840.113556.1.4.803:=2))(objectClass=organizationalPerson)(!(objectClass=contact))(!(objectClass=computer))) |
Alle Benutzer/Kontakte die ein bestimmtes AD-Attribut gesetzt haben. Im angegebenen Beispiel ist es das AD-Attribut employeeID. | (&(objectClass=organizationalPerson)(!(objectClass=computer))(employeeID=*)) |
Alle Benutzer / Kontakte innerhalb einer Sicherheitsgruppe. | (&(objectClass=organizationalPerson)(!(objectClass=computer))(memberOf=CN=Gruppe1,OU=UseCase5,DC=dotnet,DC=local)) |
Alle Benutzer aus verschiedenen Gruppen. | (&(objectClass=organizationalPerson)(!(objectClass=computer))(|(memberOf=CN=Gruppe7-1,OU=UseCase7,DC=dotnet,DC=local)(memberOf=CN=Gruppe7-2,OU=UseCase7,DC=dotnet,DC=local))) |
Initial Collector
Im Initial Collector werden die Einstellungen für den Abruf der AD-Objekte festgelegt. Die Ausführung erfolgt initial nach dem Start der Microservice-Instanz AdsConnector und ggf. erneut nach dem festgelegten Intervall in der Zeitplanung.
| Element | Beispielwert | Erklärung |
|---|---|---|
Initiale Blockgröße | 100 | Menge der ausgelesenen AD-Datensätze pro Lesevorgang. Bei einer großen Anzahl an AD-Objekten (Benutzer/Kontakte) kann es sinnvoll sein, die Blockgröße zu erhöhen. |
Zeitplanung
In der untergeordneten Option Zeitplanung wird die zeitliche Ausführung des Initial Collectors gesteuert.
| Ausführung | Erklärung |
|---|---|
Deaktiviert | Es erfolgt keine Ausführung. |
Einmalig | Es erfolgt eine einmalige Ausführung. Für die Ausführung kann eine Vorlaufzeit festgelegt werden. Der Microservice wird anschließend direkt beendet. |
Intervall | Es erfolgt eine wiederholte Ausführung des Microservices. Die Wiederholung wird dabei durch das festgelegte Intervall bestimmt. Mit der Checkbox Ignoriere die letzte Ausführungszeit können Sie festlegen, ob ein Intervall, das begonnen und durch ein Stoppen des Microservices nicht abgeschlossen wurde, beim erneuten Start fortgeführt oder ignoriert werden soll. |
Wochentag & Zeit | Es erfolgt eine wiederholte Ausführung des Microservices. Die Wiederholung erfolgt dabei an den ausgewählten Wochentagen zur angegebenen Uhrzeit. |
Event Collector
Der Event Collector wird bei registrierten Änderungen (AD-Events) an Benutzern/Kontakten ausgeführt, um die geänderten Objekte abzurufen und zu aktualisieren.
| Element | Beispielwert | Erklärung |
|---|---|---|
Event Collector aktivieren | Aktiviert/Deaktiviert | Aktiviert/deaktiviert die Ausführung des Event Collectors. |
Forest-Root-Domäne | DC=acmp,DC=local | Falls eine Subdomäne ausgelesen werden soll, muss in diesem Feld die Top Level Domäne hinterlegt werden (Forest-Root-Domäne/BaseDN als Distinguished Name). Wenn keine Sub-Domäne, sondern die in der ADSConnector-Konfiguration angegebene Top Level Domäne auslesen werden soll, kann dieses Feld übersprungen werden. |
Timeout Teilergebnisse-Callback | 7 Tage | Maximale Zeit, die der Event Collector darauf wartet, dass ein nächster Teil der Daten geliefert wird, bevor die Verbindung unterbrochen wird. |
Timeout Attributschema holen | 3 Tage | Maximale Zeit, die der Event Collector wartet, um das Attributschema vom Active Directory abzurufen, bevor die Verbindung unterbrochen wird. |
Objektsender
In der Objektsender-Konfiguration wird festgelegt, wie viele Kontakte per Message an ACMP gesendet werden sollen und wie lange auf neue Kontaktdaten gewartet werden soll, bevor eine neue Message geschickt wird.
| Element | Beispielwert | Erklärung |
|---|---|---|
Stapelgröße | 1 | Mit dieser Einstellung lässt sich festlegen, wie hoch die Anzahl der AD-Objekte ist, die in einer Message an ACMP gesendet werden sollen. |
Stapel Timeout | 30 Sekunden | Mit dieser Einstellung lässt sich festlegen, wie lange auf neue Kontaktdaten gewartet werden soll, bevor eine neue Message geschickt wird. |
Ausgeschlossene Vergleichsattribute ignorieren | Aktiviert/Deaktiviert | Durch die Aktivierung dieser Checkbox wird die Liste Ausgeschlossene Vergleichsattribute vollständig ignoriert. |
Ausgeschlossene Attribute | pwdLastSet | Über die Liste der „Ausgeschlossenen Attribute“ kann festlegt werden, welche AD-Felder die Collectoren vollständig ignorieren. Diese werden weder beim erstmaligen noch beim wiederholten Auslesen erfasst. Unwichtige Informationen können so gezielt ausgeblendet werden, was die Verarbeitung effizienter gestaltet. |
Ausgeschlossene Vergleichsattribute | lastLogon lastLogoff logonCount badPwdCount badPasswordTime whenChanged | Über die Liste der „Ausgeschlossenen Vergleichsattribute“ kann festlegt werden, an welchen Attributen Änderungen vom Event Collector ignoriert werden sollen. Wenn sich nur diese Attribute ändern, erkennt der Event Collector das nicht als wichtige Änderung und sendet das Objekt nicht erneut an den ACMP-Server. Das hilft, unnötige Last zu verringern. |
Routing
In den Routing-Einstellungen wird festgelegt, an welchen Virtual Router und Routing-Schlüssel die erfassten AD-Objekte geschickt werden.
| Element | Beispielwert | Erklärung |
|---|---|---|
Routing – Virtual Router | WF | An diesen virtuellen Router werden die transformierten AD-Objekte geschickt. |
Routing – Routing-Schlüssel | ?.Aagon.WorkflowInstances.ContactsAdapter_1 | An diesen Routing Key werden die transformierten AD-Objekte geschickt. |
Nun sollten Sie alle Abschnitte der Komponenten nach Ihren Vorgaben konfiguriert haben.
Klicken Sie auf den Button Weiter.
Konfiguration der Workflow-Instanz
Im nächsten Schritt müssen Sie die Konfiguration der Workflow-Instanz vornehmen. Die Workflow-Instanz dient dazu, die AD-Objekte zu verarbeiten und die Daten zu transformieren. Als Output liegen schließlich Datenobjekte vor, die in ACMP importiert und den Kontakt-Elementen zugeordnet werden können.
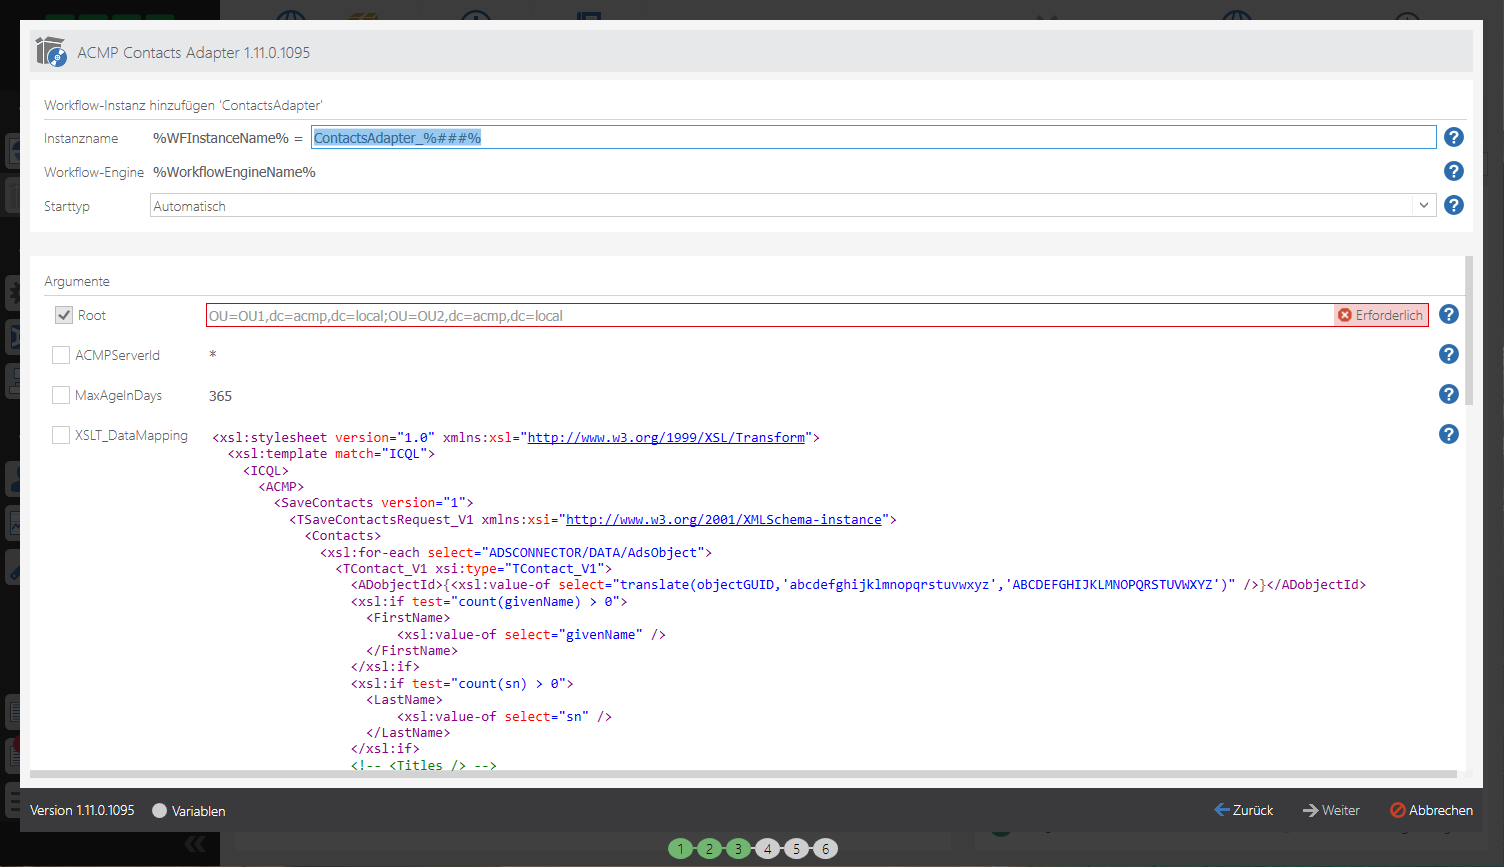
Konfiguration der Workflow-Instanz des Contacts Adapters
Vergeben Sie einen Namen für die Workflow-Vorlage oder übernehmen Sie den Standard-Vorlagennamen und wählen Sie den Starttyp aus.
Diese Elemente können Sie für die Workflow-Instanz konfigurieren:
| Element | Beispielwert | Erklärung |
|---|---|---|
Root (erforderlich) | OU=OUName,DC=domain,DC=local | Bestimmt den Startpunkt (DistinguishedName einer OU oder der Domain Root) im AD, ab dem die vom ADSConnector ausgelesenen Benutzer/Kontakte verarbeitet werden. Über diesen Eintrag kann die Verarbeitung auf eine Organisationseinheit beschränkt werden. |
ACMPServerId | B409E715-****-****-****-63B389447AE4 | Sollten Sie mehrere ACMP Server im Einsatz haben, können Sie hier gezielt die Kommunikation einschränken. Die ServerID finden Sie im Installationsverzeichnis vom ACMP Server in der Server.ini. Die Eingabe erfolgt ohne geschweifte Klammern. |
MaxAgeInDays | 365 | Legt fest, wie alt ein Active Directory-Objekt maximal sein darf, damit es vom System importiert wird. Daher werden nur Objekte, die innerhalb dieses Zeitraums geändert oder aktualisiert wurden, berücksichtigt. |
XSLT_DataMapping | XSLT-Stylesheet | In dieser Konfigurationsdatei kann das Mapping der AD-Attribute zu den Feldern in ACMP geändert werden. |
Wenn Sie alle nötigen Einstellungen angepasst haben und kein Fehler mehr angezeigt wird, klicken Sie auf den Button Weiter. Folgen Sie nun den weiteren Anweisungen des Installations-Wizards.
Nach der Installation
Nach dem Abschluss der Installation wird das Active Directory nun entsprechend der von Ihnen vorgenommenen Konfiguration nach Benutzerobjekten durchsucht und Daten von gefundenen Benutzerobjekten werden als Kontakte in ACMP importiert. Die Kontakte stehen zentral im ACMP System zur Verfügung und können z. B. im Helpdesk oder zur Asset-Zuordnung verwendet werden.
Im Workspace Microservices können Sie die Microservice-Vorlage des ADSConnectors einsehen und die Konfiguration, wenn nötig, nachträglich bearbeiten.